企业网络实训复盘:从 VLAN 规划到防火墙安全策略
这次实训的目标不是“把设备配通”,而是完整交付一套能对外提供服务的企业网络:从拓扑规划、设备端口与 IP 地址规划表开始,到服务上线、验收测试和文档移交为止。最后成型的实训报告有 45 页,这里把主干链路复盘一遍。
第一步:组网与 VLAN 规划
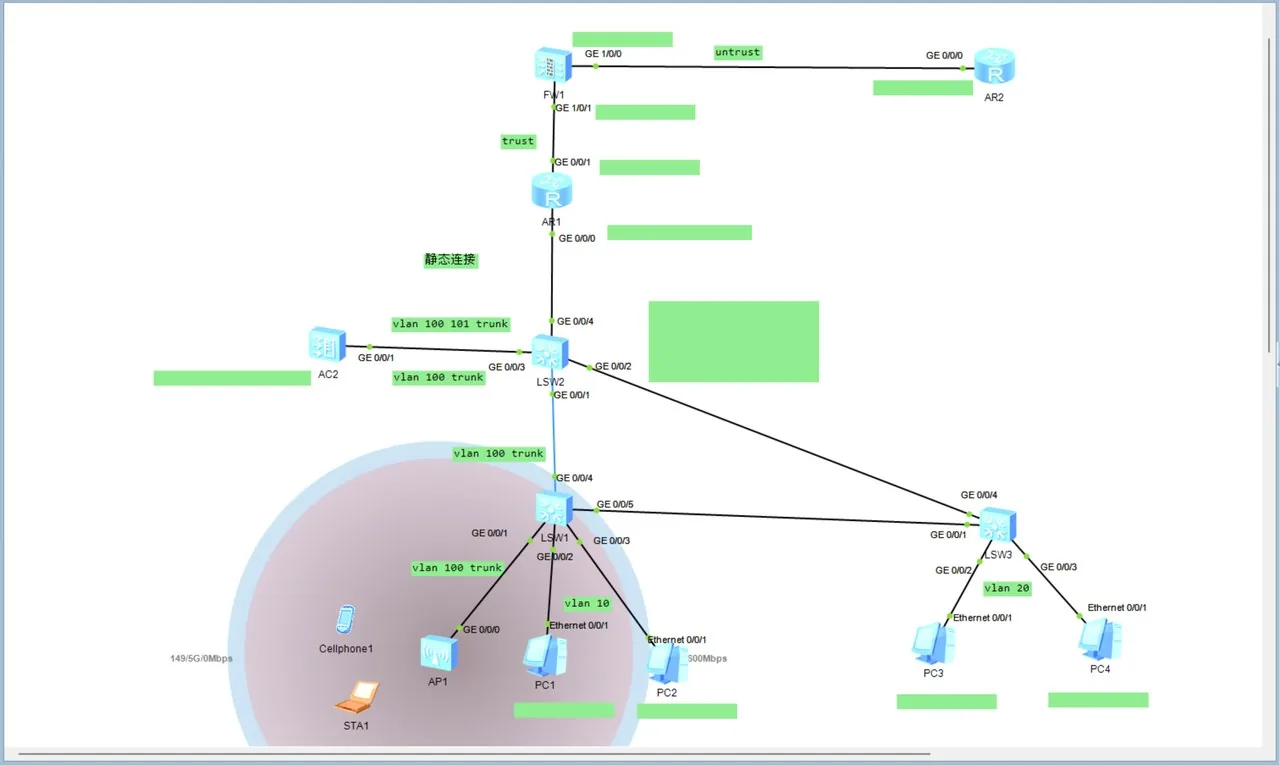
采用核心层+接入层架构,先出组网方案和端口/IP 规划表再动手。接入层划分 VLAN 10 / 20 做广播隔离,不同部门的广播域互不干扰;同时配置 WLAN,为移动终端提供无线接入。先规划后实施的好处在后面排查时体现得很明显:任何一台终端的地址归属,查表就能定位。
第二步:安全边界
出口部署 USG6000V1 防火墙,划分 trust / untrust 安全域,内网流量和外网流量从策略层面分开管:安全策略控制谁能访问谁,NAT 策略负责内网地址出公网的转换。顺序上先定安全域、再写策略、最后做 NAT,每一步都留验证点,避免策略叠在一起出了问题不知道是哪条生效。
第三步:基础服务
- 主从 DNS:为 linuxprobe.com 搭建主从 DNS,完成正向、反向解析和从服务器的区域文件同步——主服务器改记录,从服务器自动跟上,才算合格。
- NFS:Linux 之间共享文件系统。
- FTP:匿名、本地用户、虚拟用户三种认证方式全部实现,理解不同场景下该用哪一种。
- Samba:打通 Windows 与 Linux 之间的文件共享,并完成跨系统挂载验证。
主 DNS 的关键改动就两处(摘自实训报告原文):把 named 的监听和查询范围从"只对本机"放开,否则局域网里其他机器根本问不到它。
# /etc/named.conf(主 DNS 服务器)
listen-on port 53 { any; };    # 改前:127.0.0.1,只听本机
allow-query     { any; };      # 改前:localhost,只答本机
第四步:Web 服务与高可用
对外服务用 Nginx 反向代理 + Keepalived 双机热备,对外只暴露一个 VIP;另外写了运维脚本自动拉起异常退出的服务,并做了轮询分发验证。这套高可用的故障验证细节我单独写了一篇:《Nginx + Keepalived + HAProxy 高可用实测》。
交付物清单
- 核心—接入组网方案、设备端口与 IP 地址规划表
- USG 安全策略与 NAT 配置
- DNS 主从区域文件
- 设备配置文档与验收测试报告
复盘一句话:网络工程和写代码一样,“能跑”只是及格线。规划表、配置文档、验收记录齐全,别人接手时不用逆向你的脑子,这才叫交付。
← 返回文章列表